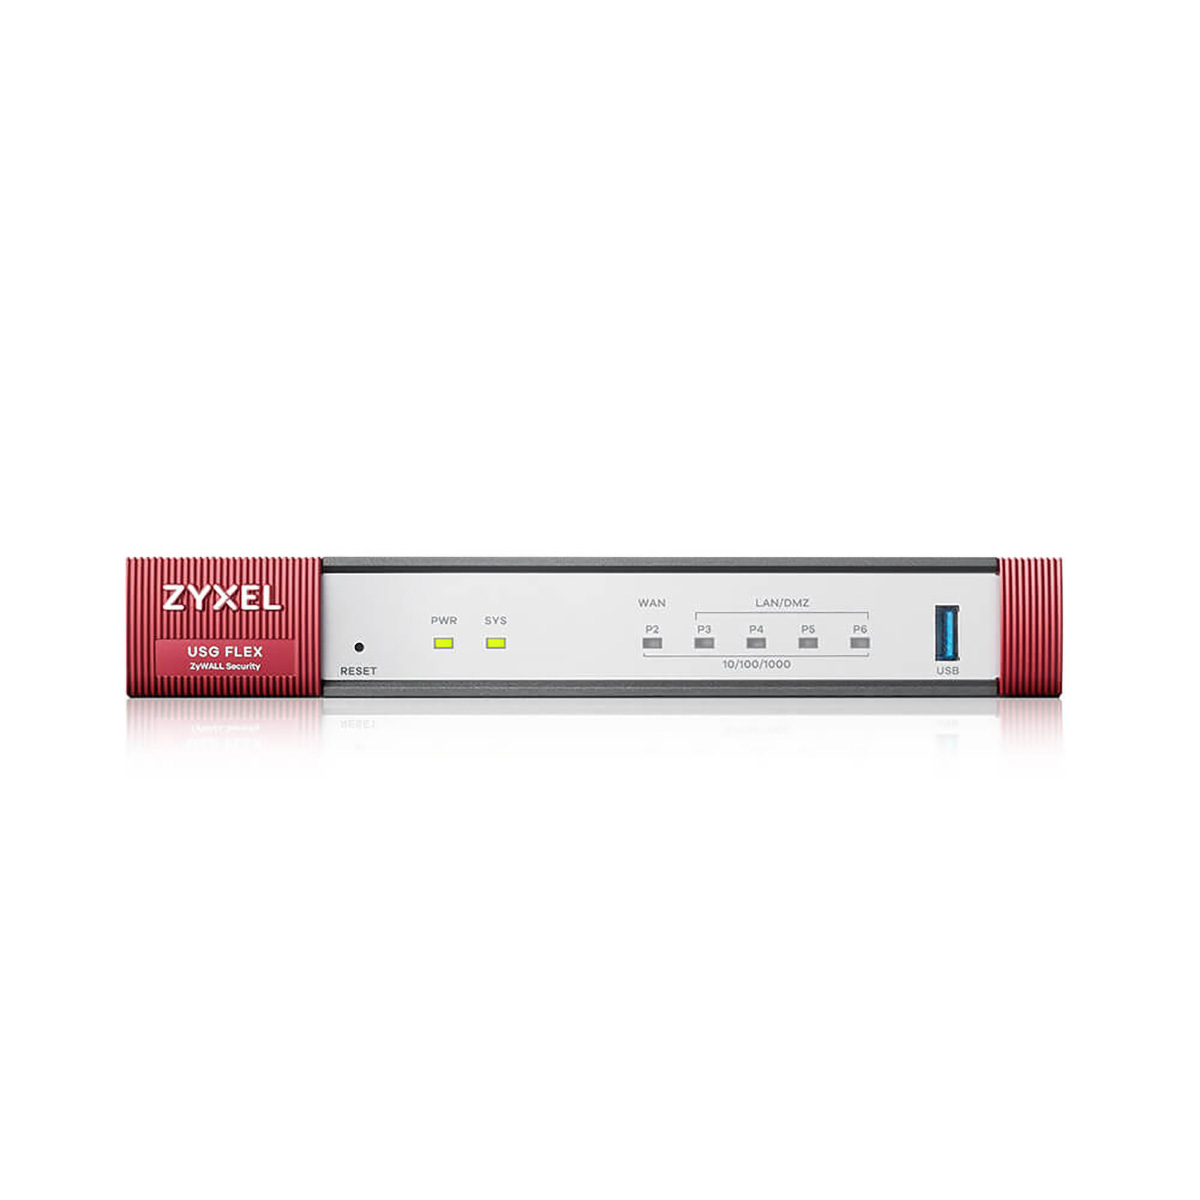
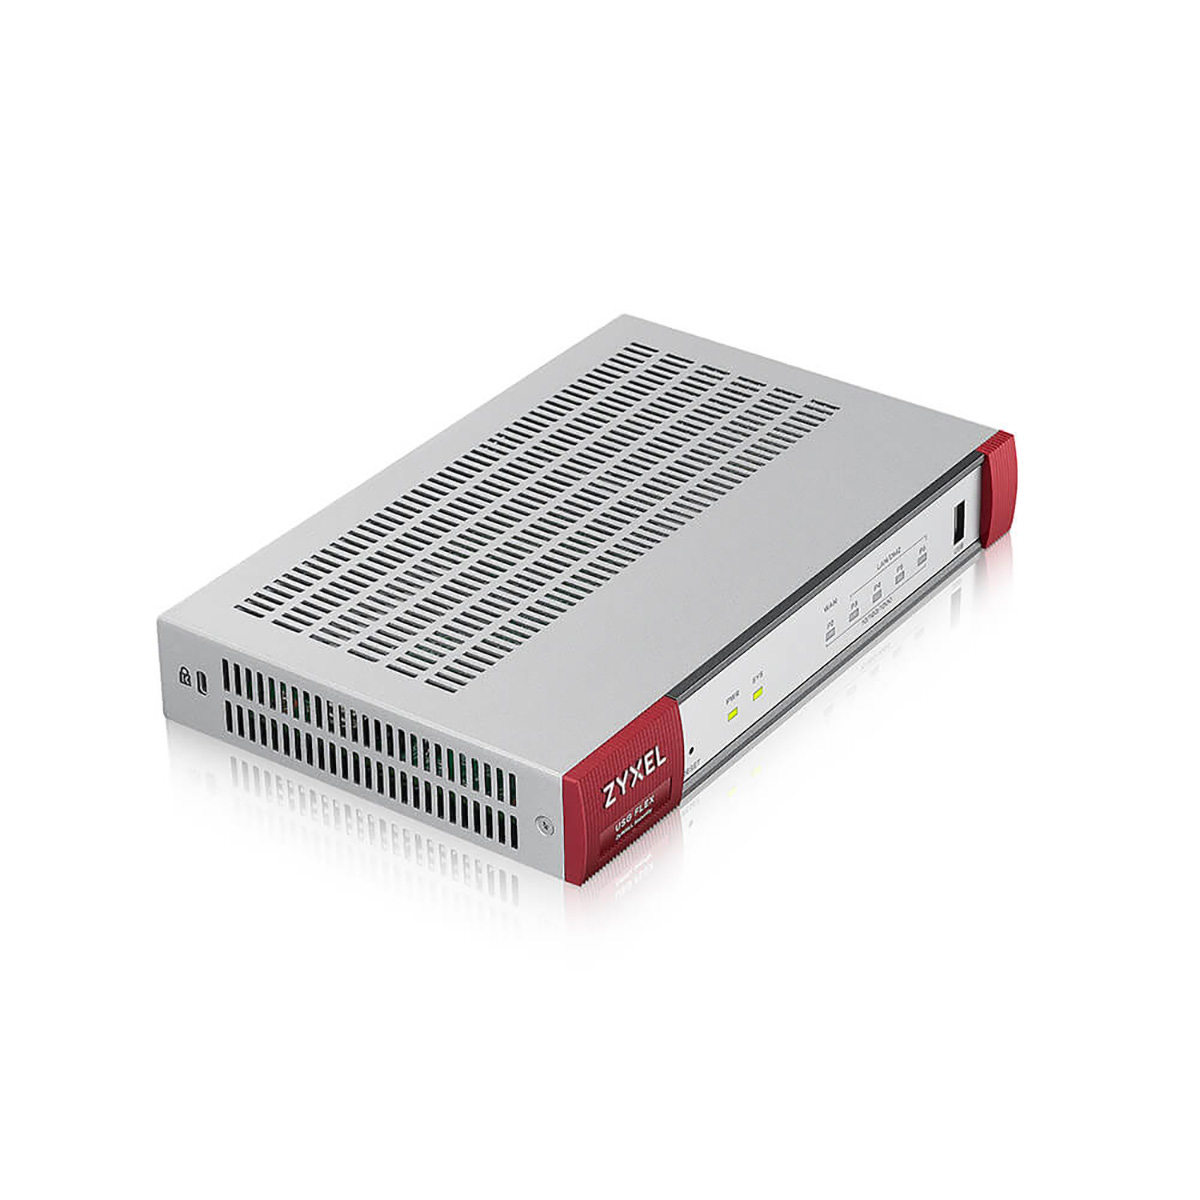
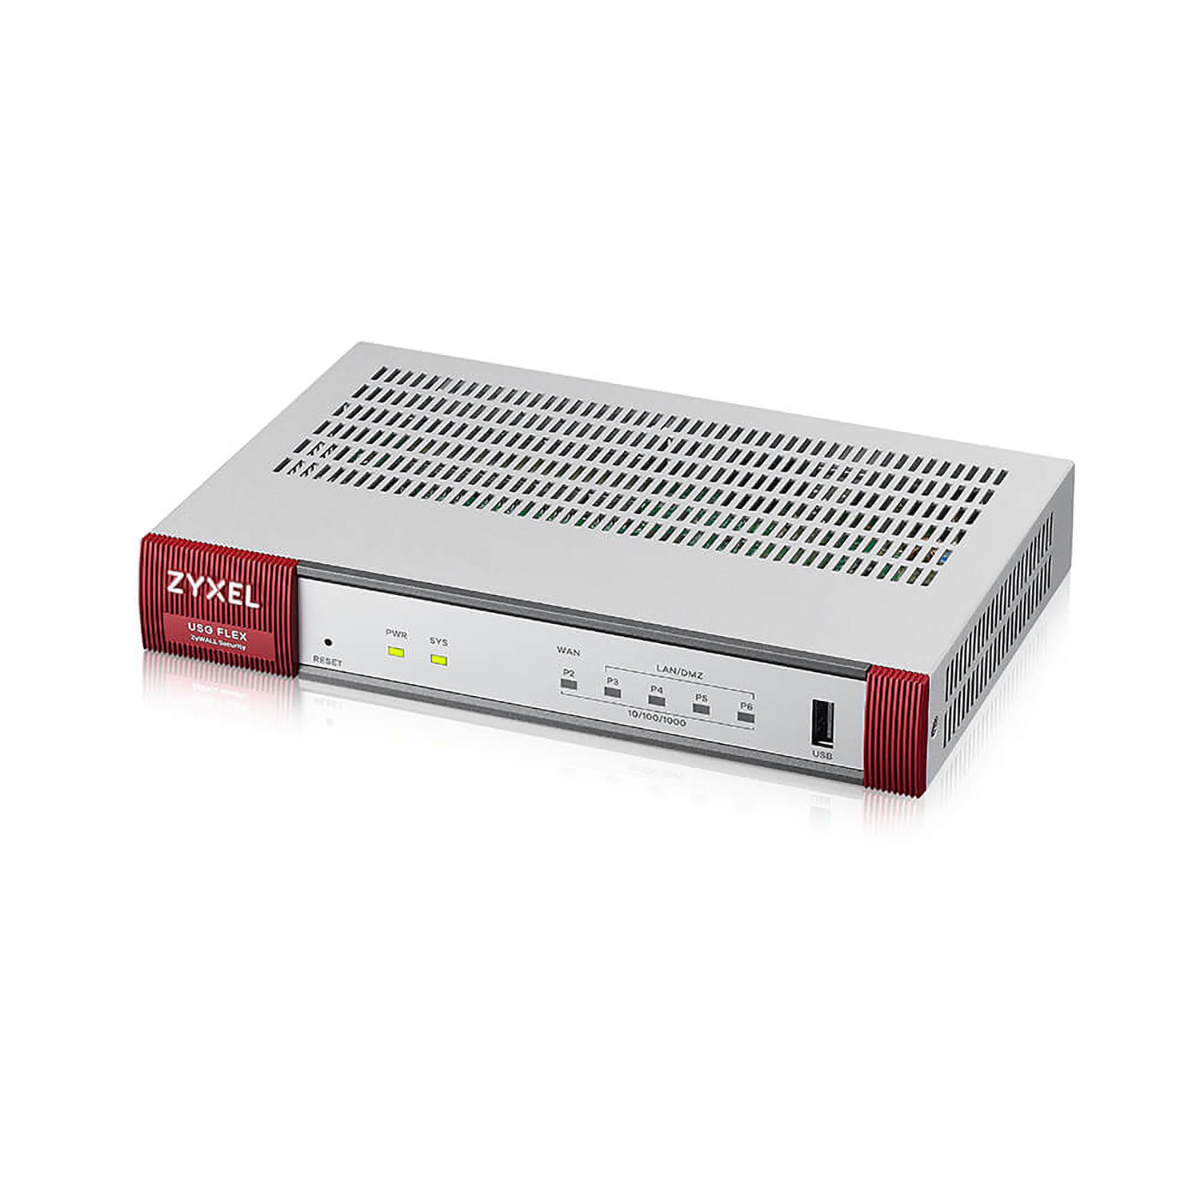
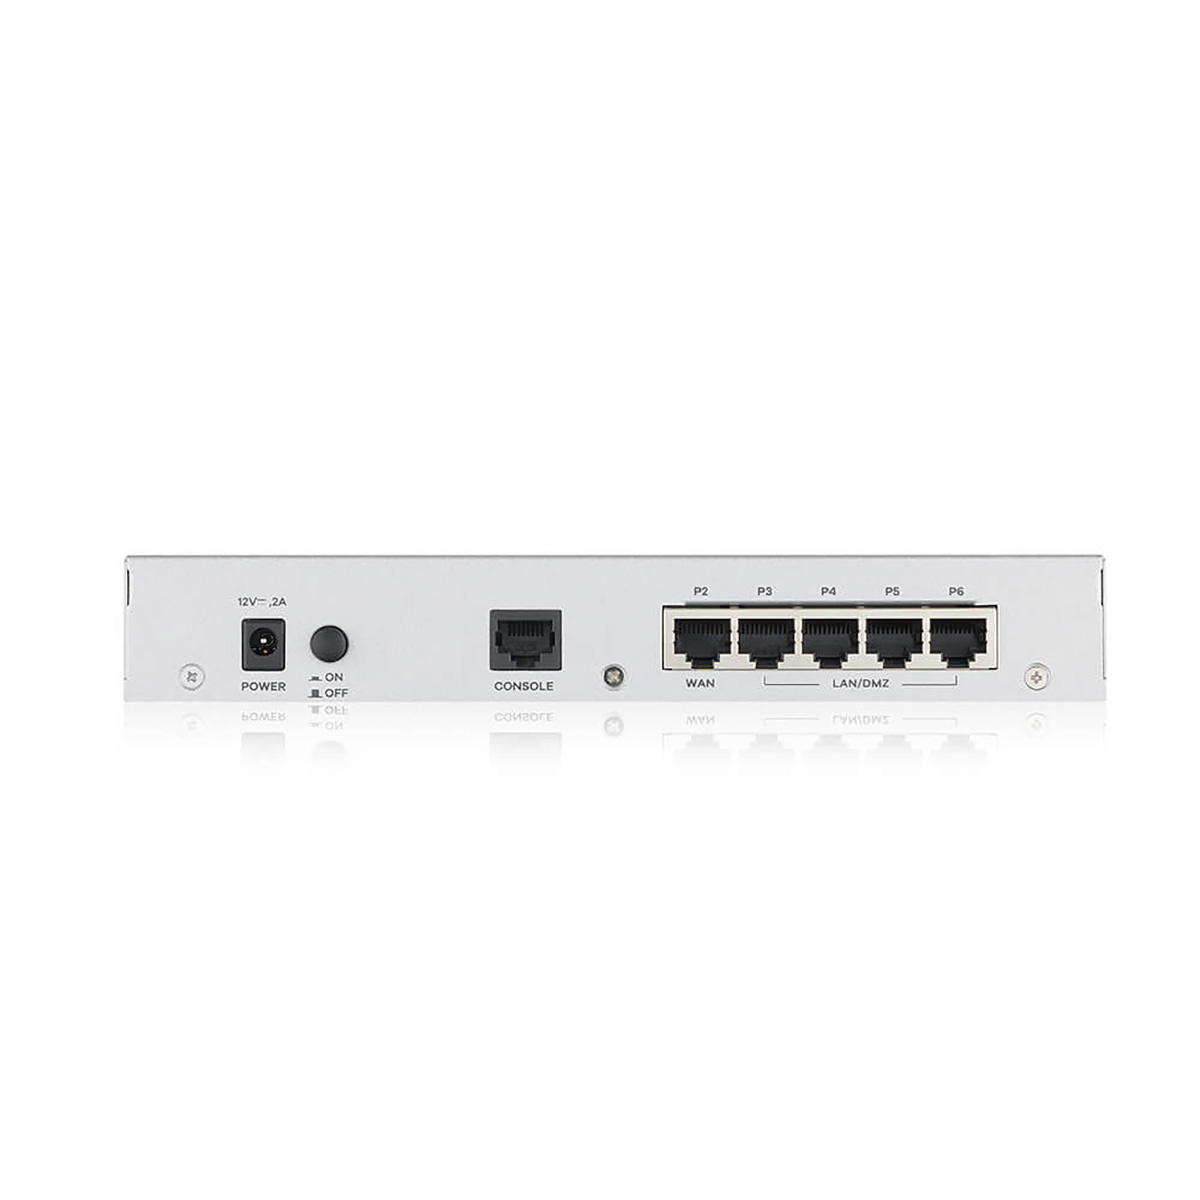
Zyxel USGFLEX50HP-EU0102F | Firewall sprzętowy z portem PoE+ + roczna licencja Gold Security Pack
2563,53 zł (2084,17 zł netto)
Poprzednia najniższa cena: 2563,53 zł.
2 w magazynie
Opis

*roczna licencja Zyxel Gold Security Pack w zestawie
Zyxel USG FLEX 50HP – firewall sprzętowy z portem PoE+ do małych biur i oddziałów z roczną licencją Gold Security Pack
Jeśli szukasz zabezpieczenia sieci, które nie zwalnia po włączeniu skanowania ruchu, USG FLEX 50HP odpowiada dokładnie na ten problem. To kompaktowy firewall UTM dla firm, które potrzebują ochrony brzegu sieci, obsługi pracy zdalnej i zarządzania z chmury w jednym urządzeniu. Zasilisz z niego również punkt dostępowy lub telefon VoIP, bo jeden z portów podaje zasilanie po skrętce.
Dlaczego warto wybrać Zyxel USG FLEX 50HP?
- Ochrona bez spadku przepustowościZ włączonymi usługami UTM urządzenie utrzymuje 600 Mb/s, a sam firewall pracuje z przepustowością 2000 Mb/s.
- Punkt dostępowy zasilany jednym kablemPort 5 obsługuje PoE+ z budżetem 30 W, więc punkt dostępowy albo telefon VoIP podłączysz bez osobnego zasilacza.
- Bezpieczna praca poza biuremZestawisz tunele IKEv2, dostęp zdalny i SSL VPN dla piętnastu jednocześnie pracujących użytkowników.
- Oddziały połączone bez ręcznego zestawiania tuneliOrkiestracja SD-WAN w Nebuli prowadzi połączenia między lokalizacjami z automatycznym przełączaniem awaryjnym.
- Wdrożenie bez dojazdu na miejsceNebula pozwala przygotować konfigurację z wyprzedzeniem i uruchomić urządzenie w trybie zero-touch.
- Zatrzymane zagrożenia, których nie zna jeszcze żaden podpisNieznane pliki trafiają do chmurowej piaskownicy, a system IPS blokuje próby wykorzystania luk.
- Kontroler punktów dostępowych już w urządzeniuSieć bezprzewodową rozbudujesz bez kupowania osobnego kontrolera, domyślnie o osiem punktów dostępowych Zyxel.
- Cicha praca poza serwerowniąObudowa jest bezwentylatorowa, więc urządzenie postawisz w biurze albo w szafce bez wentylacji.
Ochrona, która nie zamienia się w wąskie gardło
Problem z wieloma zabezpieczeniami brzegowymi zaczyna się w momencie, w którym włączasz kolejne usługi ochronne i przepustowość spada do poziomu, który blokuje pracę. Tutaj sprzętowa akceleracja FastPath i wielordzeniowa platforma utrzymują 2000 Mb/s na firewallu, 1000 Mb/s przy pracującym IPS i module Application Patrol oraz 600 Mb/s przy pełnym zestawie UTM z Anti-Malware. Wyniki bezpieczeństwa i wydajności serii USG FLEX H potwierdziły niezależne testy The Tolly Group.

Port PoE+ zamiast dodatkowego zasilacza
Porty urządzenia definiujesz programowo, więc przypisujesz je jako WAN albo LAN pod własne łącza, a nie pod sztywny podział narzucony przez producenta. Jeden z pięciu portów 1 GbE podaje zasilanie w standardzie PoE+ z budżetem 30 W, dzięki czemu punkt dostępowy, telefon VoIP albo router 5G zasilisz tym samym kablem, którym przesyłasz dane. Znika jeden zasilacz, jedno gniazdko i jeden punkt awarii w szafce.
Zdalny dostęp i połączone lokalizacje
Pracownicy poza biurem łączą się przez IKEv2, SSL VPN albo dostęp zdalny z klientem SecuExtender Zero Trust dla Windows 11 i macOS Tahoe (aktywacja IPSec albo SSL VPN z tych systemów wymaga jednej subskrypcji), a urządzenie utrzymuje do piętnastu jednoczesnych sesji SSL VPN. Do łączenia lokalizacji masz dwadzieścia tuneli IPSec, z pięcioma zalecanymi tunelami między bramami, oraz mesh VPN oparty na Tailscale. Topologię mesh lub hub-and-spoke z routingiem świadomym aplikacji zestawisz przez orkiestrację SD-WAN w Nebuli.

Warstwy ochrony dobrane do realnych ataków
Ruch przechodzi przez firewall strefowy z inspekcją DPI, filtrowaniem reputacyjnym IP, blokowaniem geograficznym Geo Enforcer i wglądem w ruch szyfrowany dzięki inspekcji TLS 1.3. Nad tym pracują usługi chmurowe: IPS przeciw exploitom, piaskownica dla plików dnia zerowego, Anti-Malware z bazą ponad 30 miliardów identyfikatorów złośliwych plików, Application Patrol z ponad pięćdziesięcioma kategoriami aplikacji, filtrowanie stron w 111 kategoriach URL oraz DNS Threat Filter obsługujący ruch DoH i DoT. Zakres aktywnych usług zależy od wybranej licencji (Gold Security Pack obejmuje pełny zestaw, Entry Defense Pack filtr reputacyjny i SecuReporter).

Zarządzanie z chmury i z konsoli lokalnej
Nebula daje jedno miejsce do monitorowania urządzeń, klientów i użycia aplikacji, wraz z podglądem topologii sieci i tuneli VPN oraz alertami o nietypowych logowaniach administratorów. Funkcja Smart Sync utrzymuje spójność polityk bezpieczeństwa, obiektów sieciowych i ustawień między chmurą a interfejsem lokalnym, więc zmiana w jednym miejscu nie rozjeżdża się z drugim. SecuReporter dokłada analitykę opartą na AI, a logi zdarzeń i ruchu możesz przechowywać do roku na potrzeby audytu.

Kontrola nad tym, kto wchodzi do sieci
Uwierzytelnianie oprzesz na źródłach, które już masz: AD, LDAP, Microsoft Entra ID, Google ID albo serwerze Nebula Cloud Auth. Gościom i pracownikom logującym się przez captive portal dołożysz dodatkową warstwę potwierdzenia tożsamości, z obsługą passkeys, Google Authenticator, Microsoft Authenticator i DUO Security. Ruch podzielisz na osiem interfejsów VLAN i ustawisz priorytety pasma znacznikami 802.1p, żeby telefonia i aplikacje krytyczne miały pierwszeństwo.

Ciągłość pracy przy problemach z łączem
Awaria jednego dostawcy internetu nie musi zatrzymywać firmy: urządzenie rozkłada ruch na kilka łączy WAN w trybach Round Robin, LLF i Split over, a przy zaniku podstawowego łącza przełącza się automatycznie. Agregacja LAG zwiększa dostępne pasmo i odporność połączenia, a wysoka dostępność VPN przenosi połączenia między lokalizacjami na łącze zapasowe. Po nieudanej zmianie ustawień przywrócisz poprzednią konfigurację, a urządzenie przechowuje dwa obrazy firmware na wypadek problemów z aktualizacją.
Wbudowany kontroler punktów dostępowych
Kontroler AP jest częścią systemu, więc rozbudowa sieci bezprzewodowej nie wymaga osobnego urządzenia ani dodatkowej konsoli. Domyślnie obsłużysz osiem punktów dostępowych Zyxel, a maksymalnie dwanaście (skalowanie do maksymalnej liczby punktów wiąże się z usługą Secure WiFi), z automatycznym provisioningiem, aktualizacjami firmware, optymalizacją radiową, Smart Mesh i wieloma SSID przypisanymi do VLAN-ów. Zabezpieczenia sieci bezprzewodowej obejmują WPA3 i uwierzytelnianie 802.1X, a szybki roaming utrzymuje połączenie przy przechodzeniu między punktami.

Dane techniczne:
- Kod producenta: USGFLEX50HP-EU0102F
- Interfejsy sieciowe: 5 x RJ-45 100M/1G Ethernet (4 x 1G + 1 x 1G PoE+ na porcie 5)
- Budżet PoE: 30 W (IEEE 802.3at, PoE+)
- Porty dodatkowe: 1 x USB 3.0 Type-A, 1 x port konsolowy RJ-45
- Przepustowość firewalla SPI: 2000 Mb/s
- Przepustowość VPN: 500 Mb/s
- Przepustowość IPS: 1000 Mb/s
- Przepustowość Anti-Malware: 600 Mb/s
- Przepustowość UTM (Anti-Malware i IPS): 600 Mb/s
- Przepustowość NGFW (IPS i Application Patrol): 1000 Mb/s
- Maksymalna liczba równoczesnych sesji TCP: 100 000
- Maksymalna liczba tuneli IPSec VPN: 20 (zalecane 5 tuneli między bramami)
- Równocześni użytkownicy SSL VPN: 15
- Interfejsy VLAN: 8
- Obsługiwane punkty dostępowe: 8 domyślnie, maksymalnie 12 przy usłudze Secure WiFi (zalecane maks. 10 w jednej grupie AP)
- Maksymalna liczba jednocześnie obsługiwanych urządzeń: 64 (przy nieaktywnych usługach UTM)
- Chłodzenie: pasywne, bez wentylatora
- Montaż w szafie rack: nie
- Wymiary (szer. x gł. x wys.): 216 x 143 x 33 mm
- Waga: 1,04 kg
- Temperatura pracy: od 0°C do 40°C
- Wilgotność pracy: od 10% do 90% (bez kondensacji)
- MTBF: 402 515 h przy 40°C, 665 839 h przy 25°C
- Certyfikaty EMC: FCC Part 15 (Class B), CE EMC (Class B), RCM (Class B), BSMI
- Bezpieczeństwo: LVD (EN62368-1), BSMI
- Zawartość zestawu: zasilacz, kabel zasilający, kabel RJ-45 – RS-232 do połączenia konsolowego
- W zestawie: roczna licencja Gold Security Pack
Informacje dodatkowe
| Gwarancja | Producenta (60m) |
|---|
Podobne produkty
-

CUDY POE300 | injector PoE+, Gigabit, 90W
217,92 zł (177,17 zł netto) Dowiedz się więcej -

CUDY FS1006P | przełącznik sieciowy, 6-portowy, PoE+, 90W
106,65 zł (86,71 zł netto) Dowiedz się więcej -

CUDY POE400 | injector PoE+, Gigabit, 90W
348,26 zł (283,14 zł netto) Dowiedz się więcej -

CUDY SM10GMA-03 | moduł światłowodowy, single-mode, 10G, SFP+, LC, 300m
61,52 zł (50,02 zł netto) Dowiedz się więcej